Utenti e permessi
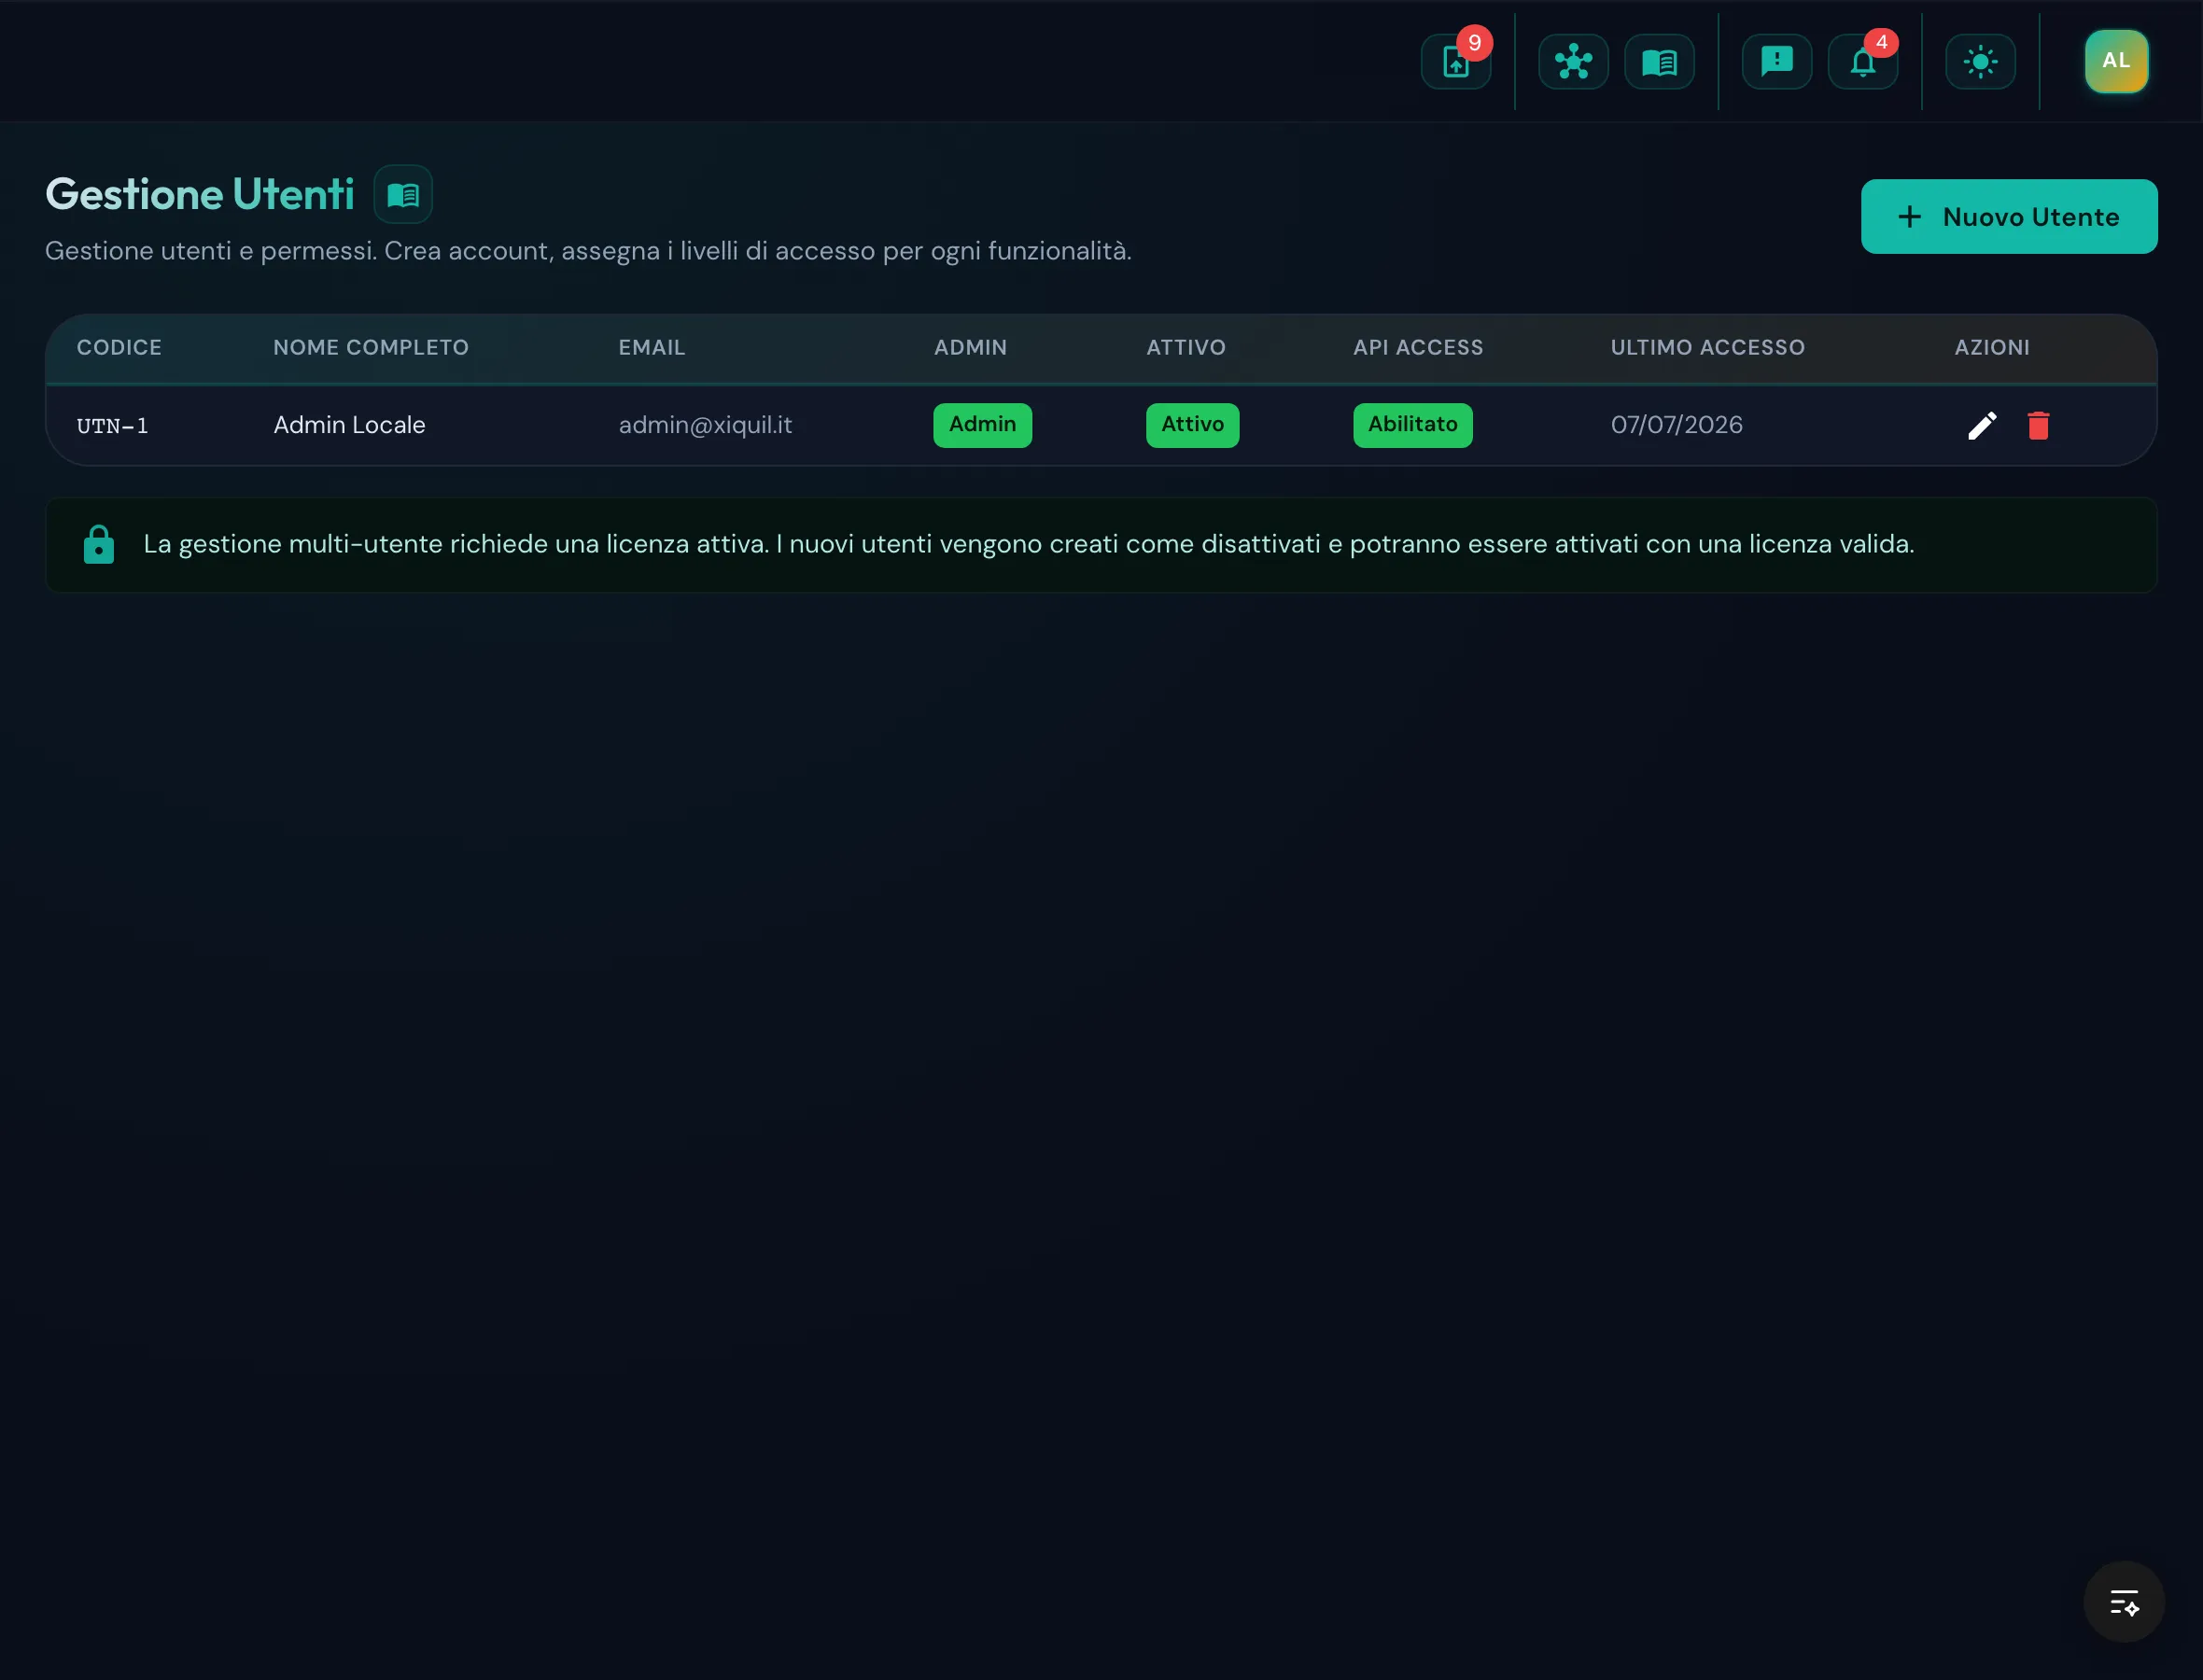
XIQUIL supporta più utenti con un sistema di permessi granulare: ogni utente può avere accessi diversi per ogni ambito e per ogni funzionalità. Pensato per condividere un’istanza familiare o aziendale in modo sicuro.
A cosa serve
Sezione intitolata “A cosa serve”- Creare utenti per familiari, collaboratori, commercialista
- Assegnare permessi per-ambito (un coniuge può avere accesso solo all’ambito famiglia, non al P.IVA)
- Definire per ciascuna feature il livello di accesso (nessuno, sola lettura, personale, completo)
- Separare le funzionalità globali (log, import) da quelle per-ambito (uscite, budget, ecc.)
Come si usa
Sezione intitolata “Come si usa”- Dal menu utente (avatar in alto a destra), clicca Gestione Utenti
- Clicca il pulsante Nuovo e compila email, nome, cognome, password iniziale
- Seleziona se è admin (
is_admin) o utente standard - Dalla matrice dei permessi, per ogni ambito associato, definisci il livello per ogni feature
Livelli di permesso
Sezione intitolata “Livelli di permesso”| Livello | Nome | Significato |
|---|---|---|
| 0 | Nessun accesso | Feature nascosta nella navigazione |
| 1 | Sola lettura | Può vedere ma non modificare |
| 2 | Personale | Può vedere/modificare solo i record creati da sé |
| 3 | Completo | Accesso totale (anche record altrui) |
Concetti chiave
Sezione intitolata “Concetti chiave”- Permessi globali vs per-ambito: log di sistema, registro operazioni e importazione documenti sono globali (un’unica impostazione per utente); tutte le altre feature sono per-ambito (l’utente può avere livelli diversi su ambito famiglia vs ambito partita IVA)
- Importazione documenti multi-utente: la feature Importazione Documenti segue la scala 0-3 come le altre. A livello 2 (Personale) ogni utente vede e gestisce solo i file che ha caricato lui. A livello 3 (Completo) vede e può confermare anche gli import caricati dagli altri utenti — utile quando più persone caricano fatture per la stessa attività e uno solo si occupa di rivederle e categorizzarle. Nel drawer di import compare sempre la riga “Caricato da: …” per distinguere chi ha caricato cosa
- Admin bypass: gli utenti
is_adminhanno sempre livello 3 su tutto, in ogni ambito - Limite multi-user: il numero massimo di utenti attivi dipende dalla licenza (community = solo primario, starter/pro/business = N utenti)
- Admin primario: il primo utente creato (setup) non può mai essere disattivato o demolito dalla licenza
- TOTP/MFA: se l’amministratore lo ha imposto (vedi Impostazioni avanzate), gli utenti devono configurare l’autenticazione a due fattori al primo login